Science and Islam

Learning site.

Informatika UNP

Welcome to Noper Ardi's Blog

Teknologi Wirelesst

rise your imagination with playing game.

Torchlight

An epic RPG pc game.

Teknologi bluetooth

Tampilkan postingan dengan label Analisis dan Desain sistem Jaringan. Tampilkan semua postingan

Rabu, 04 Juni 2014

Wireless Controller

Wireless Local Area Network Controller (WLAN Controller) merupakan teknologi baru yang digunakan untuk memudahkan admin dalam mengorganisasikan suatu jaringan wireless.
WLAN Controller digunakan dalam kombinasi dengan Lightweight Access Point Protocol (LWAPP) untuk mengatur light-weight access points dalam jumlah yang besar oleh admin jaringan. 


dikutip dari beberapa website vendor perangkat jaringan, WLAN controller merupakan projek data plane bagi perkembangan perangkat mereka.
di kutip dari www.cisco.com "WLAN controller merupakan bagian dari Data Plane dalam Cisco Wireless Model. WLAN controller secara otomatis menangani konfigurasi dari 6 sampai 500 access point dimanapun berada (selama dalam jangkauan/area lingkup tertentu), tergantung dari modelnya."

Dari D-Link Sendiri juga ikut meluncurkan prangkat terbaru mereka dengan teknologi WLAN Controller


Fitur-fitur:
1. Deteksi dan penghindaran Interferensi: daya RF dan kanal yang ditugaskan akan disesuaikan dengan yang direncanakan.
2. Load Balancing: pengaturan secara default di disable. kecepatan tinggi load balancing dapat digunakan untuk menghubungkan pengguna ke beberapa jalur akses (access point) untuk tingkat cakupan dan data yang lebih baik.
3. Deteksi dan koreksi Coverage Hole: bagian dari pengaturan RF adalah menangani tingkat daya (power level). Power dapat ditingkatkan untuk melingkupi “lubang-lubang” atau menguranginya untuk melindungi terhadap cell yang tumpang tindih.

WLAN controller juga dilengkapi dengan berbagai bentuk otentikasi, seperti: 802.1X (Protected Extensible Authentication Protocol (PEAP), LEAP, EAP-TLS, Wi-Fi Protected Access (WPA), 802.11i (WPA2), dan Layer 2 Tunneling Protocol (L2TP).

Kamis, 22 Mei 2014

DATA CENTER

Pengertian Data Center

Data center server adalah Pusat pemrosesan data yang didukung dengan perangkat pengolahan data tersebut. Disebut juga dengan pusat komputerisasi. Data center server merupakan server data terpusat dari jaringan di suatu jaringan, baik dalam jaringan lokal antaupun global, jaringan instansi ataupun perusahaan.


Data Center merupakan fasilitas yang digunakan untuk penempatan beberapa kumpulan server atau sistem komputer dan sistem penyimpanan data (storage) yang dikondisikan dengan pengaturan catudaya, pengatur udara, pencegah bahaya kebakaran dan biasanya dilengkapi pula dengan sistem pengamanan fisik.

Sejarah Data Center

Pada awalnya, data center selalu dibangun dalam sebuah ruangan yang besar untuk membantu operasi dari sebuah perusahaan. Pada awalnya, computer-komputer super masih terlalu kompleks untuk pemeliharaannya dan pengoperasiannya. Komponen-komponen yang adapun terlalu banyak dan terlalu ruwet, sehingga membutuhkan kabel yang banyak untuk koneksivitas dari semua komponen tersebut. Server-server yang adapun sangat kompleks mulai dari ukurannya yang besar-besar sampai dengan orang yang handal dalam menangani server tersebut. Biaya untuk data center ini sangat mahal, ini bisa dlihat dari pemeliharaan data center yang khusus, peralatan khusus, sampai dengan orang specialist untuk menangani data center ini. Data center dulu juga membutuhkan daya yang sangat besar dan berdampak kurang baik ke lingkungan. Hal ini juga memicu para pakar untuk bekerja mencari solusi data center yang baik.

Pada awal tahun 1980-an, microcomputer mulai memasuki dunia IT, sehingga dimana-mana bisa ditemui PC-PC yang terpisah dan ditempatkan pada setiap tempat. PC-PC ini sedikit mulai tidak terkontrol sehingga komplesitas IT makin tinggi. Perusahaan yang sadar akan ini mulai mencari alternative untuk memelihara sumber daya IT mereka.

Pada saat client server muncul, data center mulai berkembang lagi ke era internet, dimana perusahaan berlomba-lomba untuk memanfaatkan era ini untuk memperluas market mereka. Koneksi internet cepat dan murah menjadi tantangan terbesar dalam era ini.

Syarat Utama Data Center

Disain dan perencanaan data center harus memperhatikan minimum aspek-aspek berikut :

  •  Lokasi aman, memenuhi syarat sipil bangunan, geologi, vulkanologi, topografi
  • Terproteksi dengan sistem cadangan, untuk sistem catudaya, pengatur udara/lingkungan, komunikasi data
  • Menerapkan tata kelola standar data center meliputi :
  • Standar Prosedur Operasi
  • Standar Prosedur Perawatan
  • Standar dan Rencana Pemulihan dan Mitigasi Bencana
  • Standar Jaminan Kelangsungan Bisnis
Kriteria Perancangan Data Center

Dalam melakukan perancangan terhadap sebuah data center, harus diperhatikan kedua hal tersebut dengan tujuan mendapatkan data center sesuai dengan kriteria berikut:

1. Availability

Data center diciptakan untuk mampu memberikan operasi yang berkelanjutan dan terus-menerus bagi suatu perusahaan baik dalam keadaan normal maupun dalam keadaan terjadinya suatu kerusakan yang berarti atau tidak. Data center harus dibuat sebisa mungkin mendekati zero-failure untuk seluruh komponennya.


2. Scalability dan flexibility

Data center harus mampu beradaptasi dengan pertumbuhan kebutuhan yang cepat atau ketika adanya servis baru yang harus disediakan oleh data center tanpa melakukan perubahan yang cukup berarti bagi data center secara keseluruhan.

3. Security

Data center menyimpan berbagai aset perusahaan yang berharga, oleh karenanya sistem keamanan dibuat seketat mungkin baik pengamanan secara fisik maupun pengamanan non-fisik.


               Data center server dikelola oleh administrator. Pengelolaan data center yang baik mendukung seluruh kinerja dari jaringan, dari pemakaian aplikasi, oleh karena itu aturan dan standar pengukuran merupakan hal yang penting dari administrasi Data Center. Beberapa tahun ini data center server menjadi pembahasan yang ramai, yang sebelumnya data center server bukan merupakan bahasan yang perlu di oprek lebih dalam secara teori, tetapi kebutuhan akan informasi dari pengolahan data center yang baik membuat pakar-pakar jaringan akhirnya memutuskan untuk membahas data center server lebih dalam beserta perancangan data center dalam Infrastruktur TIsendiri. Beberapa hal yang perlu diperhatikan dalam pembangunan, maintenance dan penggunaandata center server adalah sebagai berikut :

1. Server performance metrics
Dalam mengukur kinerja dari server diperlukan standar pengukuran yang diakui oleh masyarakat dan vendor-vendor IT, sehingga dibentuklah sebuah konsorsium yang menentukan hal tersebut. SPEC(Standard Performance Evaluation Corporation) Benchmark merupakan standar ukuran kinerja yang telah diakui oleh masyarakat dunia. Aspek yang berpengaruh pada kinerja sistem adalah utilization, latency, throughput, resource efficiency. Faktor yang mempengaruhi kinerja CPU adalah pemakaiancache pada CPU (L1 Cache, L2 Cache, L3 Cache)

2. Server capacity planning

Server capacity planning terdapat 2 hal penting, yaitu server sizing dan capacity planning. Server sizing adalah bagaimana melakukan estimasi kebutuhan hardware pada server sesuai kebutuhan dari aplikasi dan aktifitas dari pengguna, contohnya adalah untuk memenuhi 3000 end user, kita membutuhkan 2 load-balanced application server (4 CPU 1,3 GHz & 8 GB RAM) dan satu back-end database server (8 CPU & 10 GB RAM). Capacity planning terdiri dari 2 fase yaitu melakukan tes untuk mengukur utilization dan performance, yang kedua adalah perencanaan harus dapat mendukung beban kerja yang berat. Pengecekan memory secara berkala merupakan hal yang penting setelahserver capacity planning dilakukan.

3. Best practices in IT

Merupakan hal-hal terbaik yang dilakukan di IT, salah satunya adalah berdasarkan pengalaman dan komunitas IT. Beberapa dari Best practices in IT adalah sebagai berikut:

a. System Deployment (Mempersiapkan sistem dengan baik)

b. Power Source (Estimasi pemakaian listrik)

c. Hardware Maintenance (Maintenance pengkabelan hingga server)

d. Software Deployment (Mempersiapakan software)

e. Cluster (Menggunakan sistem cluster bila diperlukan dengan tujuan menghindari terjadinya kesalahan secara keseluruhan, penyimpanan tersebar dan mendukung backup yang lebih baik)

f. Data Storage (Menggunakan RAID, cluster storage, multiple control)

g. Network Management Best Practices (Melakukan network analisis yang baik)

h. Documentation Best Practices (Dokumentasi pada berbagai tahap antara lain metodologi, proposal, hingga diagram)

Keuntungan dari penerapan best practices adalah
  • Standarisasi (saat best practice telah menjadi standar, pekerjaan menjadi semakin mudah)
  • Dapat mengurangi downtime
  • Konsisten dengan obyek bisnis
  • Kualitas

3. Server Security

Keamanan harus diperhatikan, baik keamanan hardware server, software server dan gangguan dari manusia atau alam. Secara umum hal-hal yang perlu diperhatikan pada keamanan server adalah sebagai berikut :
  • Simplicity (menyederhanakan)
  • Fail Safe (kesalah tidak menyebar)
  • Complete Mediation (mediasi dengan pengguna)
  • Open Design
  • Separation of privilege (pembagian hak akses)
  • Update (selalu ada perubahan lebih baik)
  • Hapus pemakaian file dan aplikasi yang tidak digunakan
  • Software keamanan bila diperlukan (anti virus, anti malware, anti spam, dll)

4. Server Administration

Best practices pada system administration adalah sebagai berikut :
  • Memperhatikan permasalahan
  • Log dan dokumentasi yang baik
  • Cek permasalahan dari yang sederhana (berurutan OSI layer)
  • Team work yang baik
  • Otomasi

Beberapa hal yang harus diperhatikan dalam otomasi adalah sebagai berikut :
  • Mengumpulkan dokumen
  • Menentukan target
  • Kritik dan saran dari komunitas
  • Improve
  • Simplify
  • Testing

5. Device Naming

Penamaan device yang dijelaskan disini yaitu :

a. NIS (Network Information Service)

Digunakan menyimpan data profil user dan biasa disebut dengan yellow pages. NIS mengijinkan para pengguna dan aplikasi melalui jaringan untuk menenmukan berkas dan aplikasi dimanapun di sebuah jaringan dengan mengakses server NIS terpusat

b. NIS +

Setelah NIS dirasakan memiliki kekurangan pada segi keamanan, SUN mengeluarkan NIS+ yang mendukung pada segi keamanan

c. DNS (Domain Naming System)

Merupakan distribute database system yang digunakan untuk pencarian nama komputer (name resolution) di jaringan yang menggunakan TCP / IP. Keuntungan dari pemakaian DNS adalah memudahkan pengguna dalam mengingat IP, penamaan konsisten / tidak berubah, Satu user satu domain. Struktur domain merupakan sebuah hirarki pengelompokan domain berdasarkan nama, yang terbagi dalam beberapa bagian, yaitu : root level domains, second level domains, host names

d. LDAP (Lightweight Directory Access Protokol)

Merupakan service direktori yang berjalan pada layer TCP / IP. LDAP adalah sebuah protocol yang mengatur pengaksesan layanan direktori yang dapat digunakan untuk mendeskripsikan berbagai informasi. Fungsi LDAP adalah memberikan hak akses pada direktori. Direktori dapat berisi berbagai informasi (merupakan suatu database tempat penyimpanan data), contoh : direktori dapat berupa phone book

6. Load Balancing

Merupakan cara untuk membagi kinerja server yang bertujuan mengurangi beban server. Load balancing dapat berupa software maupun hardware

Menggunakan software memungkinkan pemakaian virtual server dan virtual IP.

Keuntungan
  • Toleransi kesalahan diperhatikan
  • Layanan lebih baik
  • Performance
  • Scalabilitas
  • Fleksibel
  • Hemat
  • Memperhatikan keamanan

7. Fault Tolerance

Terdapat standar dari ukuran toleransi kesalahan diatantaranya adalah MTBF (Mean Time Between Failures), MTTDL (Mean Time to Data Loss), MTTDI (Mean Time to Data Inaccessibility). Faktor yang mempengaruhi adalah :
  • Swap
  • Sistem pendingin
  • Power
  • RAID (Redundant Array of Inexpensive Disks)

8. RAID

Merupakan implementasi toleransi kesalahan pada media penyimpanan / disk dengan tujuan mengurangi redundansi data (Akses ataupun proses). RAID dibagi menjadi lima tipe, yaitu RAID 0 (stripping), RAID 1 (mirroring), RAID 2 (humming), RAID 3 (pengecekan disk tunggal dalam kelompok disk, penggunaan sudah lebih dari 3 disk), RAID 4 (pembacaan dan penulisan secara independen),RAID 5 (sebaran data dan paritas ke semua drive)

Penggunaan RAID pada server sesuai kebutuhan, karena setiap server memiliki spesifikasi yang berbeda. Salah satu contohnya adalah Storage 7000 dari SUN yang memungkinkan pemakaian SATA storage pada server, dan menggunakan SID dalam mengupdate kecepatan akses tanpa merubah pemakaian RAID.

Sumber : Unkick.wordpress.com dan berbagai sumber.

Senin, 19 Mei 2014

Virtual Private Network (VPN)

VPN merupakan singkatan dari Virtual Private Network, yaitu sebuah koneksi private melalui jaringan publik (dalam hal ini internet). Disini ada 2 kata yang dapat kita garis bawahi yaitu:
·         Virtual network, yang berarti jaringan yang terjadi hanya bersifat virtual. Tidak ada koneksi jaringan secara riil antara 2 titik yang akan berhubungan.
·         Private, jaringan yang terbentuk bersifat private dimana tidak semua orang bisa mengaksesnya. Data yang dikirimkan terenkripsi sehingga tetap rahasia meskipun melalui jaringan publik.


Dengan VPN ini kita seolah-olah membuat jaringan didalam jaringan atau biasa disebut tunnel (terowongan). Tunneling adalah suatu cara membuat jalur privat dengan menggunakan infrastruktur pihak ketiga.
VPN menggunakan salah satu dari beberapa teknologi tunneling yang ada yaitu:

1.     PPTP
Dikembangkan oleh Microsoft dari PPP yang dipergunakan untuk remote access. Caranya:
·  PPTP mengenkapsulasi frame yang bisa berisi IP, IPX atau NetBEUI dalam sebuah header Generic Routing Encapsulation (GRE). Tetapi PPTP membungkus GRE dalam paket IP. Jadi PPTP membutuhkan IP untuk membuat tunnel-nya, tetapi isinya bisa apa saja.
·  Data aslinya dienkripsi dengan MPPE.
PPTP-linux adalah client software. Sedangkan yang server adalah PoPToP untuk Linux, Solaris dan FreeBSD.

2.     L2F
Dibuat Cisco tahun 1996. Bisa menggunakan ATM dan Frame Relay, dan tidak membutuhkan IP. L2F juga bisa menyediakan otentikasi untuk tunnel endpoints.

3.     L2TP
Dikembangkan oleh Microsoft dan Cisco. Bisa mengenkapsulasi data dalam IP, ATM, Frame Relay dan X.25.
Keunggulan L2TP dibandingkan PPTP:
·  Multiple tunnels between endpoints, sehingga bisa ada beberapa saluran yang memiliki perbedaan Quality of Service (QoS).
·  Mendukung kompresi
·  Bisa melakukan tunnel authentication
·  Bisa bekerja pada jaringan non-IP seperti ATM dan Frame Relay.


4.     IPSec
Dalam tunneling mode, IP Sec bisa dipergunakan untuk mengenkapsulasi paket. IP Sec juga bisa dipergunakan untuk enkripsi dalam protokol tunneling lainnya.
IPSec menggunakan 2 protokol
·  Authentication Header (AH): memungkinkan verifikasi identitas pengirim. AH juga memungkinkan pemeriksaan integritas dari pesan/informasi.
·  Encapsulating Security Payload (ESP): memungkinkan enkripsi informasi  sehingga tetap rahasia. IP original dibungkus, dan outer IP header  biasanya berisi gateway tujuan. Tetapi ESP tidak menjamin integrity dari outer IP header, oleh karena itu dipergunakan berbarengan dengan AH.

5.     SSH dan SSH2
Dikembangkan untuk membuat versi yang lebih aman dari rsh, rlogin dan rcp  pada UNIX. SSH menggunakan enkripsi dengan public key seperti RSA. SSH  bekerja pada session layer kalau merujuk pada OSI reference model, sehingga  disebut circuit-level VPN. SSH membutuhkan login account.

6.     CIPE
Adalah driver kernel Linux untuk membuat secure tunnel anatara 2 IP subnet. Data dienkripsi pada lapisan network layer (OSI) sehingga di sebut low-level encryption. Oleh karena itu CIPE tidak memerlukan perubahan besar pada layer-layer di atasnya (termasuk aplikasi).


VPN merupakan perpaduan antara teknologi tunneling dan enkripsi. Fasilitas yang terdapat pada Router Mikrotik untuk implementasi Tunneling ini antara lain :
·         IPIP (IP over IP)
·         EoIP (Ethernet over IP)
·         VLAN (Virtual LAN)

Dibawah ini adalah gambaran tentang koneksi VPN yang menggunakan protokol PPTP. PPTP (Pont to Point Tunneling Protocol) adalah sebuah protokol yang mengizinkan hubungan Point-to Point Protocol (PPP) melewati jaringan IP, dengan membuat Virtual Private Network (VPN).


CARA KERJA VPN
Dari gambar diatas secara sederhana cara kerja VPN (dengan protokol PPTP) adalah sebagai berikut:
  • VPN membutuhkan sebuah server yang berfungsi sebagai penghubung antar PC, Server VPN ini bisa berupa komputer dengan aplikasi VPN Server atau sebuah Router, misalnya MikroTik RB 750.
  • Untuk memulai sebuah koneksi, komputer dengan aplikasi VPN Client mengontak Server VPN, VPN Server kemudian memverifikasi username dan password dan apabila berhasil maka VPN Server memberikan IP Address baru pada komputer client dan selanjutnya sebuah koneksi / tunnel akan terbentuk.
  • Untuk selanjutnya komputer client bisa digunakan untuk mengakses berbagai resource (komputer atu LAN) yang berada dibelakang VPN Server misalnya melakukan transfer data, ngeprint dokument, browsing dengan gateway yang diberikan dari VPN Server, melakukan remote desktop dan lain sebagainya.

KEUNTUNGAN ATAU MANFAAT VPN
Beberapa keuntungan dari teknologi VPN diantaranya adalah:
  • Remote Access, dengan VPN kita dapat mengakses komputer atau jaringan kantor, dari mana saja selama terhubung ke internet
  • Keamanan, dengan koneksi VPN kita bisa berselancar dengan aman ketika menggunakan akses internet publik seperti hotspot atau internet cafe.
  • Menghemat biaya setup jaringan, VPN dapat digunakan sebagai teknologi alternatif untuk menghubungkan jaringan lokal yang luas dengan biaya yang relatif kecil, karena transmisi data teknologi VPN menggunakan media jaringan public yang sudah ada tanpa perlu membangun jaringan pribadi.

KEKURANGAN ATAU KELEMAHAN VPN
  • Koneksi internet (jaringan publik) yang tidak bisa kita prediksi. Hal ini dapat kita maklumi karena pada dasarnya kita hanya "nebeng" koneksi pada jaringan pihak lain sehingga otomatis kita tidak mempunyai kontrol terhadap jaringan tersebut.
  • Perhatian lebih terhadap keamanan. Lagi-lagi karena faktor penggunaan jaringan publik, maka kita perlu memberikan perhatian yang lebih untuk mencegah terjadinya hal-hal yang tidak diinginkan seperti penyadapan, hacking dan tindakan cyber crime pada jaringan VPN.

Senin, 12 Mei 2014

OSPF (Open Shortest Path First)

OSPF (Open Shortest Path First) merupakan sebuah routing protokol berjenis IGP yang hanya dapat bekerja dalam jaringan internal suatu ogranisasi atau perusahaan. Jaringan internal maksudnya adalah jaringan di mana Anda masih memiliki hak untuk menggunakan, mengatur, dan memodifikasinya. Atau dengan kata lain, Anda masih memiliki hak administrasi terhadap jaringan tersebut.


OSPF merupakan routing protokol yang menggunakan konsep hirarki routing, artinya OSPF membagi-bagi jaringan menjadi beberapa tingkatan. Tingkatan-tingkatan ini diwujudkan dengan menggunakan sistem pengelompokan area. Dengan menggunakan konsep hirarki routing ini sistem penyebaran informasinya menjadi lebih teratur dan tersegmentasi, tidak menyebar ke sana ke mari dengan sembarangan. Efek dari keteraturan distribusi routing ini adalah jaringan yang penggunaan bandwidth-nya lebih efisien, lebih cepat mencapai konvergensi, dan lebih presisi dalam menentukan rute-rute terbaik menuju ke sebuah lokasi. OSPF merupakan salah satu routing protocol yang selalu berusaha untuk bekerja layaknya prinsip kerja seperti demikian.
Untuk memulai semua aktivitas OSPF dalam menjalankan pertukaran informasi routing, hal pertama yang harus dilakukannya adalah membentuk sebuah komunikasi dengan para router lain. Router lain yang berhubungan langsung atau yang berada di dalam satu jaringan dengan router OSPF tersebut disebut dengan neighbour router atau router tetangga.
Langkah pertama yang harus dilakukan sebuah router OSPF adalah harus membentuk hubungan dengan neighbour router. Router OSPF mempunyai sebuah mekanisme untuk dapat menemukan router tetangganya dan dapat membuka hubungan. Mekanisme tersebut disebut dengan istilah Hello protocol.
Dalam membentuk hubungan dengan tetangganya, router OSPF akan mengirimkan sebuah paket berukuran kecil secara periodik ke dalam jaringan atau ke sebuah perangkat yang terhubung langsung dengannya. Paket kecil tersebut dinamai dengan istilah Hello packet. Pada kondisi standar, Hello packet dikirimkan berkala setiap 10 detik sekali (dalam media broadcast multiaccess) dan 30 detik sekali dalam media Point-to-Point.
Hello packet berisikan informasi seputar pernak-pernik yang ada pada router pengirim. Hello packet pada umumnya dikirim dengan menggunakan multicast address untuk menuju ke semua router yang menjalankan OSPF (IP multicast 224.0.0.5). Semua router yang menjalankan OSPF pasti akan mendengarkan protokol hello ini dan juga akan mengirimkan hello packet-nya secara berkala. Cara kerja dari Hello protocol dan pembentukan neighbour router terdiri dari beberapa jenis, tergantung dari jenis media di mana router OSPF berjalan.
Secara garis besar, proses yang dilakukan routing protokol OSPF mulai dari awal hingga dapat saling bertukar informasi ada lima langkah. Berikut ini adalah langkah-langkahnya:

1)      Membentuk Adjacency Router 
Adjacency router arti harafiahnya adalah router yang bersebelahan atau yang terdekat. Jadi proses pertama dari router OSPF ini adalah menghubungkan diri dan saling berkomunikasi dengan para router terdekat atau neighbour router. Untuk dapat membuka komunikasi, Hello protocol akan bekerja dengan mengirimkan Hello packet. Misalkan ada dua buah router, Router A dan B yang saling berkomunikasi OSPF. Ketika OSPF kali pertama bekerja, maka kedua router tersebut akan saling mengirimkan Hello packet dengan alamat multicast sebagai tujuannya. Di dalam Hello packet terdapat sebuah field yang berisi Neighbour ID. Misalkan router B menerima Hello packet lebih dahulu dari router A. Maka Router B akan mengirimkan kembali Hello packet-nya dengan disertai ID dari Router A.
Ketika router A menerima hello packet yang berisikan ID dari dirinya sendiri, maka Router A akan menganggap Router B adalah adjacent router dan mengirimkan kembali hello packet yang telah berisi ID Router B ke Router B. Dengan demikian Router B juga akan segera menganggap Router A sebagai adjacent routernya. Sampai di sini adjacency router telah terbentuk dan siap melakukan pertukaran informasi routing.
Contoh pembentukan adjacency di atas hanya terjadi pada proses OSPF yang berlangsung pada media Point-to-Point. Namun, prosesnya akan lain lagi jika OSPF berlangsung pada media broadcast multiaccess seperti pada jaringan ethernet. Karena media broadcast akan meneruskan paket-paket hello ke seluruh router yang ada dalam jaringan, maka adjacency router-nya tidak hanya satu. Proses pembentukan adjacency akan terus berulang sampai semua router yang ada di dalam jaringan tersebut menjadi adjacent router.
Namun apa yang akan terjadi jika semua router menjadi adjacent router? Tentu komunikasi OSPF akan meramaikan jaringan. Bandwidth jaringan Anda menjadi tidak efisien terpakai karena jatah untuk data yang sesungguhnya ingin lewat di dalamnya akan berkurang. Untuk itu pada jaringan broadcast multiaccess akan terjadi lagi sebuah proses pemilihan router yang menjabat sebagai “juru bicara” bagi router-router lainnya.
Router juru bicara ini sering disebut dengan istilah Designated Router. Selain router juru bicara, disediakan juga back-up untuk router juru bicara ini. Router ini disebut dengan istilah Backup Designated Router. Langkah berikutnya adalah proses pemilihan DR dan BDR, jika memang diperlukan.

2)      Memilih DR dan BDR (jika diperlukan)
Dalam jaringan broadcast multiaccess, DR dan BDR sangatlah diperlukan. DR dan BDR akan menjadi pusat komunikasi seputar informasi OSPF dalam jaringan tersebut. Semua paket pesan yang ada dalam proses OSPF akan disebarkan oleh DR dan BDR. Maka itu, pemilihan DR dan BDR menjadi proses yang sangat kritikal. Sesuai dengan namanya, BDR merupakan “shadow” dari DR. Artinya BDR tidak akan digunakan sampai masalah terjadi pada router DR. Ketika router DR bermasalah, maka posisi juru bicara akan langsung diambil oleh router BDR. Sehingga perpindahan posisi juru bicara akan berlangsung dengan smooth.
Proses pemilihan DR/BDR tidak lepas dari peran penting Hello packet. Di dalam Hello packet ada sebuah field berisikan ID dan nilai Priority dari sebuah router. Semua router yang ada dalam jaringan broadcast multi-access akan menerima semua Hello dari semua router yang ada dalam jaringan tersebut pada saat kali pertama OSPF berjalan. Router dengan nilai Priority tertinggi akan menang dalam pemilihan dan langsung menjadi DR. Router dengan nilai Priority di urutan kedua akan dipilih menjadi BDR. Status DR dan BDR ini tidak akan berubah sampai salah satunya tidak dapat berfungsi baik, meskipun ada router lain yang baru bergabung dalam jaringan dengan nilai Priority-nya lebih tinggi.
Secara default, semua router OSPF akan memiliki nilai Priority 1. Range Priority ini adalah mulai dari 0 hingga 255. Nilai 0 akan menjamin router tersebut tidak akan menjadi DR atau BDR, sedangkan nilai 255 menjamin sebuah router pasti akan menjadi DR. Router ID biasanya akan menjadi sebuah “tie breaker” jika nilai Priority-nya sama. Jika dua buah router memiliki nilai Priority yang sama, maka yang menjadi DR dan BDR adalah router dengan nilai router ID tertinggi dalam jaringan. Setelah DR dan BDR terpilih, langkah selanjutnya adalah mengumpulkan seluruh informasi jalur dalam jaringan.

3)      Mengumpulkan State-state dalam Jaringan
Setelah terbentuk hubungan antar router-router OSPF, kini saatnya untuk bertukar informasi mengenai state-state dan jalur-jalur yang ada dalam jaringan. Pada jaringan yang menggunakan media broadcast multiaccess, DR-lah yang akan melayani setiap router yang ingin bertukar informasi OSPF dengannya. DR akan memulai lebih dulu proses pengiriman ini. Namun yang menjadi pertanyaan selanjutnya adalah, siapakah yang memulai lebih dulu pengiriman data link-state OSPF tersebut pada jaringan Point-to-Point?
Untuk itu, ada sebuah fase yang menangani siapa yang lebih dulu melakukan pengiriman. Fase ini akan memilih siapa yang akan menjadi master dan siapa yang menjadi slave dalam proses pengiriman. Router yang menjadi master akan melakukan pengiriman lebih dahulu, sedangkan router slave akan mendengarkan lebih dulu. Fase ini disebut dengan istilah Exstart State. Router master dan slave dipilih berdasarkan router ID tertinggi dari salah satu router. Ketika sebuah router mengirimkan Hello packet, router ID masing-masing juga dikirimkan ke router neighbour.
Setelah membandingkan dengan miliknya dan ternyata lebih rendah, maka router tersebut akan segera terpilih menjadi master dan melakukan pengiriman lebih dulu ke router slave. Setelah fase Exstart lewat, maka router akan memasuki fase Exchange. Pada fase ini kedua buah router akan saling mengirimkan Database Description Packet. Isi paket ini adalah ringkasan status untuk seluruh media yang ada dalam jaringan. Jika router penerimanya belum memiliki informasi yang ada dalam paket Database Description, maka router pengirim akan masuk dalam fase loading state. Fase loading state merupakan fase di mana sebuah router mulai mengirimkan informasi state secara lengkap ke router tetangganya.
Setelah loading state selesai, maka router-router yang tergabung dalam OSPF akan memiliki informasi state yang lengkap dan penuh dalam database statenya. Fase ini disebut dengan istilah Full state. Sampai fase ini proses awal OSPF sudah selesai, namun database state tidak bisa digunakan untuk proses forwarding data. Maka dari itu, router akan memasuki langkah selanjutnya, yaitu memilih rute-rute terbaik menuju ke suatu lokasi yang ada dalam database state tersebut.

4)      Memilih Rute Terbaik untuk Digunakan
Setelah informasi seluruh jaringan berada dalam database, maka kini saatnya untuk memilih rute terbaik untuk dimasukkan ke dalam routing table. Jika sebuah rute telah masuk ke dalam routing table, maka rute tersebut akan terus digunakan. Untuk memilih rute-rute terbaik, parameter yang digunakan oleh OSPF adalah Cost. Metrik Cost biasanya akan menggambarkan seberapa dekat dan cepatnya sebuah rute. Nilai Cost didapat dari perhitungan dengan rumus: Cost of the link = 108 /Bandwidth Router OSPF akan menghitung semua cost yang ada dan akan menjalankan algoritma Shortest Path First untuk memilih rute terbaiknya. Setelah selesai, maka rute tersebut langsung dimasukkan dalam routing table dan siap digunakan untuk forwarding data.

5)      Menjaga Informasi Routing Tetap Upto-date

Ketika sebuah rute sudah masuk ke dalam routing table, router tersebut harus juga me-maintain state database-nya. Hal ini bertujuan kalau ada sebuah rute yang sudah tidak valid, maka router harus tahu dan tidak boleh lagi menggunakannya. Ketika ada perubahan link-state dalam jaringan, OSPF router akan melakukan flooding terhadap perubahan ini. Tujuannya adalah agar seluruh router dalam jaringan mengetahui perubahan tersebut. Sampai di sini semua proses OSPF akan terus berulang-ulang. Mekanisme seperti ini membuat informasi rute-rute yang ada dalam jaringan terdistribusi dengan baik, terpilih dengan baik dan dapat digunakan dengan baik pula.

Sabtu, 14 Desember 2013

Terminal Server & Kategori server


Terminal Services merupakan sebuah layanan yang dapat digunakan untuk mengakses aplikasi atau data yang disimpan dalam komputer jarak jauh melalui sebuah koneksi jaringan. Dengan meluncurkan sistem operasi Microsoft Windows NT 4.0 Server, Terminal Server Edition, Microsoft mulai masuk ke dalam pasar enterprise, yang masih mengandalkan mainframe tua, sehingga mereka dapat melakukan upgrade ke sistem operasi baru.
Layanan Terminal Services dalam Windows NT Terminal Server Edition berjalan di atas protokol yang disebut dengan RDP (Remote Desktop Protocol). Protokol ini dikembangkan pada versi-versiWindows NT selanjutnya. Pada Windows XP Professional, Microsoft juga menyediakan layanan Terminal Service, meskipun hanya dapat digunakan oleh seorang user, dengan menggunakan fitur Remote Desktop.

Terminal server bertindak saperti sebuah multiplayer yang memungkinkan sejumlah komputer kecil, atau terminal-terminal yang lain, untuk mengakses ke sebuah titik LAN yang sama. Terminal server dapat digunakan untuk menyediakan akases ke komputer pusat untuk sejumlah terminal dengan menggunakan biaya yang rendah.Terminal server memungkinkan organisasi untuk menghubungkan perangkat ke jaringan area lokal (LAN). Skenario aplikasi utama adalah untuk memungkinkan perangkat serial untuk mengakses aplikasi server jaringan, atau sebaliknya, di mana keamanan data di LAN umumnya tidak masalah. Biasanya perusahaan yang memerlukan server terminal dengan fungsi-fungsi canggih ingin kontrol jarak jauh, memonitor, mendiagnosa dan memecahkan masalah peralatan melalui jaringan telekomunikasi. Sebuah "terminal server" digunakan banyak cara, tetapi dari rasa dasar jika pengguna memiliki perangkat serial dan mereka perlu untuk memindahkan data melalui LAN.

Desktop Server
Server desktop adalah sebuah sistem komputer yang bertindak sebagai titik akses bagi orang lain untuk menyambung. Orang terhubung ke server melalui komputer mereka sendiri, baik melalui browser web atau jenis lain dari program, seperti video game. Kemampuan mereka untuk menyimpan file dan database memungkinkan orang untuk mendistribusikan informasi dan pelayanan kepada orang lain. Terlepas dari kenyataan bahwa mereka secara fisik mungkin terlihat seperti sebuah komputer desktop biasa, terdapat beberapa faktor yang berbeda yang memisahkan mereka dari komputer yang khas.

Rack Mount server
Racking System dirancang untuk modus server Internet, rak server adalah desain penampilan sesuai dengan standar yang seragam dari server, dengan menggunakan kesatuan kabinet. Dapat dikatakan rak adalah struktur dioptimalkan dari server menara, yang dirancang terutama untuk meminimalkan ruang server untuk menempati, dan untuk mengurangi manfaat langsung ruang dikelola dalam kamar saat harga akan jauh lebih murah. Perangkat ini memiliki seperti jenis struktur, karena mereka didesain sesuai dengan rak standar internasional, sehingga ukuran pesawat dari kesatuan dasar, akan diinstal bersama dengan kabinet standar besar vertikaldi sisi lainnya untuk memfasilitasi koneksi dengan peralatan jaringan lainnya dan manajemen.

Storage ServerStorage server yaitu server yang berfungsi sebagai penyimpanan data berkapasitas besar, banyak digunakan oleh perusahaan berbasis IT. Storage Server juga bisa menjadi media untuk menjalankan fungsi server lainnya, seperti Email Server, Database Server, FTP Server, dll.
Selain itu untuk penggunaan pada skala yang lebih kecil, dapat dilihat pada maraknya perangkat digital seperti HP, PDA, Digital Camera, MP3 Player, Video Portabel, sistem penyimpanan eksternal agar data-data dapat ditaruh pada tempat selain HDD di dalam komputer, dll. Sebagai contoh, saat ini sebuah kamera digital saku (pocket digital camera) saja telah memiliki resolusi 8 Megapixel, yang berarti sekali mengambil gambar menghasilkan file diatas 1.5 Megabytes. Menurut penelitian, rata-rata orang melakukan sekali sesi pemotretan dengan menyimpan minimal tiga gambar yang berarti 4.5 Megabytes. Itu artinya dalam satu bulan rata-rata orang secara kasar menghabiskan space sebesar 135 Megabytes, yang belum termasuk aplikasi atau file lain yang ada didalam HDD.

DSL technology, ADSL, IDSN, & SDSL


Digital Subsriber Line (DSL) adalah teknologi akses dengan perangkat khusus pada central office dan pelanggan yang memungkinkan transmisi broadband melalui kabel tembaga, teknologi ini sering disebut juga dengan istilah teknologi suntikan atau injection teknologi Contoh operator yang telah menggelar DSL di Indonesia adalah PT TELKOM. Produknya dinamai SPEEDY. Sehingga kabel telepon biasa yang telah ada dapat dipakai untuk menghantarkan data dalam jumlah yang besar dan dengan kecepatan yang tinggi. Telepon hanya menggunakan sebagian frekuensi yang mampu dihantarkan oleh kabel tembaga. Sedangkan DSL memanfaatkan lebih banyak frekwensi dengan membaginya (splitting), frekwensi yang lebih tinggi untuk data dan frekwensi yang lebih rendah untuk suara dan fax. Jarak pemakai ke CO menentukan kecepatan DSL. Makin jauh jarak pemakai, kecepatan makin rendah.
Dilihat dari sisi teknis teknologi DSL menggunakan basis data paket sementara komunikasi suara berbasis sambungan (circuit-switch). Untuk komunikasi data yang berbasis sambungan , sambungan dengan lebar bandwith tertentu harus tetap dipertahankan walaupun tidak ada data yang lewat. Untuk komunikasi suara yang singkat waktu yang tidak terpakai tidak begitu menimbulkan masalah, tetapi untuk komunikasi data yang lama akan memboroskan sumber daya yang dimiliki oleh PSTN. Sementara komunikasi data yang berbasis paket akan memungkinkan penggunaan bandwith yang optimum, karena bisa dimanfaatkan untuk lebih dari satu sambungan secara efisien dan ekonomis.
Terdapat beberapa jenis teknologi DSL berdasarkan perbedaan kecepatan data dan jarak maksimum yang disebabkan usaha untuk meningkatkan kecepatan pengiriman data dengan menggunakan jaringan telepon yang ada. Jenis DSL yang digunakan tergantung dari kebutuhan pelanggan serta layanan yang dapat disediakan di daerahnya.

IDSL (ISDN Digital Subscriber Line)

Teknologiyang berbasis pada teknologi ISDN BRI (Basic Rate Interface). IDSL menawarkanlayanan seperti BRI dengan kecepatan kirim (uplink) dan terima (downlink) yangsama sebesar 144 kbps, tetapi dengan perangkat yang lebih murah. IDSL hanyamenawarkan layanan komunikasi data tidak untuk komunikasi suara pada jalur yangsama.

SDSL (Symmetric Digital Subscriber Line)
Teknologi ini menggunakan kecepatan data 784 kbps, baik untuk kirim (uplink) atau terima (downlink). Seperti halnya IDSL, SDSL hanya menawarkan komunikaais data saja. SDSL merupakan solusi yang cocok untuk kalangan bisnis untuk digunakan sebagai komunikasi antar cabang atau hubungan situs web ke internet.

ADSL (Asymetric Digital Subscriber Line)
Teknologi ini mempunyai kecepatan data yang berbeda untuk kirim (uplink) dan terima (downlink).Teknologi ADSL cocok digunakan untuk mengakses internet dan menjadi pilihan pengguna. Untuk uplink bisa mencapai 8 Mbps sementara untuk downlink bisa mencapai 1 Mbps dengan jarak kabel maksimum samapi dengan 5,5 km. Sasaran teknologi ini adalah terutama pelanggan pribadi yang lebih banyak menerima data daripada mengirim data, sebagai contoh adalah untuk mengakses internet. Kelebihan ADSL dibanding yang lain adalah kecepatannya yang tertinggi dengan jarak yang memadai dan bisa mendukung layanan komunikasi suara. Kedua layanan komunikasi data dan suara diberikan melalui dua kanal yang terpisah , tetapi tetap satu kabel yang sama. Sementara teknologi DSL yang lain menggunakan dua kabel yang terpisah untuk bisa memberikan kedua layanan komunikasi tersebut

Multiprotocol Label Switching (MPLS)

Multi Protocol Label Switching (MPLS) adalah salah satu metoda yang dapat digunakan untuk tuning jaringan agar lebih meningkatkan performa jaringan. Dengan menggunakan metoda MPLS kelemahan-kelemahan yang ada di jaringan IP tradisional akan dibuka dan dihilangkan sehingga jaringan akan lebih efisien bekerja. Di samping itu MPLS dapat membuat aplikasi-aplikasi lain menjadi sangat berguna untuk kepentingan jaringan, terutama jaringan besar. Teknologi MPLS mempersingkat proses-proses yang ada di IP Routing Tradisional dengan mengandalkan sistem label switching. Dengan label switching paket-paket data akan keluar masuk dengan kecepatan yang tinggi karena banyak sekali proses yang dapat diringkas. Penelitian ini menggunakan simulasi GNS3 yang akan membandingkan performansi jaringan menggunakan MPLS dan tanpa menggunakan MPLS. Adapun parameter untuk pengambilan data antara lain bandwith, througput, delay. Hasil penelitian menunjukan bahwa waktu delay pengiriman paket dalam jaringan MPLS relatif kecil. Sehingga jaringan MPLS ini mampu memberikan unjuk-kerja dengan tingkat layanan yang lebih optimal dan cocok untuk diterapkan bagi layanan paket data yang real time.


Arsitektur MPLS
Arsitektur MPLS dirancang guna memenuhi karakteristik-karakteristik yang diharuskan dalam sebuah jaringan kelas carrier (pembawa) berskala besar. Tujuan dari kelompok kerja MPLS ini adalah untuk menstandarkan protokol-protokol yang menggunakan teknik pengiriman label swapping (pertukaran label). Penggunaan labelswapping ini memiliki banyak keuntungan. Ia bias memisahkan masalah routing dari masukan forwarding. Routing merupakan masalah jaringan global yang membutuhkan kerjasama dari semua router sebagai partisipan. Sedangkan forwarding (pengiriman) merupakan masalah setempat. Router switch mengambil keputusannya sendiri tentang jalur mana yang akan diambil. MPLS juga memiliki kelebihan yang mampu memperkenalkan kembali connection stack ke dalam dataflow IP.


Untuk mendukung kebutuhan teknologi komunikasi yang membutuhkan kinerja jaringan bekecepatam tinggi dan aman, biasanya menggunakan VPN IP (Virtual Private Network Internet Protocol). VPN IP adalah jaringan berbasis multimedia dengan platform teknologi IP MPLS itu sendiri, sehingga keduanya saling berkaitan. Multiprotocol Label Switching (MPLS) berbasis layanan VPN dikelola dapat bertindak sebagai titik awal yang solid untuk menggelar berbagai layanan bernilai tambah, sambil membantu suatu perusahaan menyatu ke jaringan yang berbeda yang ada konsolidasi, end-to-end infrastruktur yang dapat mendukung data gabungan , suara, dan layanan video. Apapun yang melekat ke setiap koneksi VPN berbasis MPLS juga mengurangi total biaya kepemilikan (TCO) untuk penyedia layanan. Tabungan ini dapat diteruskan perusahaan, bersama dengan manfaat yang melekat lain, termasuk penyebaran disederhanakan kualitas layanan (QoS), keamanan, ketersediaan tinggi, multicasting, dan kemampuan penting lainnya.

Asynchronous Transfer Mode (ATM)


ATM Singkatan dari “Asynchronous Transfer Mode.” Kebanyakan orang tahu ATM otomatis mesin teller – box yang ramah yang memungkinkan anda untuk menarik uang tunai dari bank atau rekening kredit saat pengisian anda biaya tambahan untuk layanan konyol. Dalam dunia komputer, bagaimanapun, ATM memiliki arti yang berbeda. Asynchronous Transfer Mode adalah teknologi jaringan yang mentransfer data dalam paket atau sel dari ukuran yang tetap.

Asynchronous Transfer Mode (ATM) dan Synchronous Transfer Mode (STM) merupakan protokol jaringan yang berbasis sel, yaitu paket-paket kecil yang berukuran tetap.Perbedaan ATM dan STM yaitu pada clock penerima dan pengirim yang tersinkronisasi atau tidak.

ATM menggunakan 53-byte sel (5 byte untuk header alamat dan 48 byte untuk data). Sel-sel ini sangat kecil dapat diproses melalui switch ATM (bukan mesin teller otomatis) cukup cepat untuk mempertahankan kecepatan transfer data lebih dari 600 mbps. Teknologi ini dirancang untuk transmisi kecepatan tinggi dari semua bentuk media dari grafis dasar untuk full-motion video. Karena sel-sel yang sangat kecil, peralatan ATM dapat mengirimkan data dalam jumlah besar melalui koneksi tunggal sambil memastikan bahwa tidak ada transmisi tunggal memakan semua bandwidth. Hal ini juga memungkinkan Internet Service Provider (ISP) untuk menetapkan bandwidth yang terbatas untuk setiap pelanggan. Meskipun hal ini mungkin tampak seperti downside bagi pelanggan, itu benar-benar meningkatkan efisiensi.


Asynchronous Transfer Mode (disingkat ATM) adalah protokol jaringan yang berbasis sel, yaitu paket-paket kecil yang berukuran tetap (48 byte data + 5 byte header). Protokol lain yang berbasis paket, seperti IP dan Ethernet, menggunakan satuan data paket yang berukuran tidak tetap. Kata asynchronous pada ATM berarti transfer data dilakukan secara asinkron, yaitu masing2 pengirim dan penerima tidak harus memiliki pewaktu (clock) yang tersinkronisasi. Metode lainnya adalah transfer secara sinkron, yang disebut sebagai STM (Synchronous Transfer Mode). Teknologi yang dipilih untuk membawa layanan B-ISDN dan Teknologi Asyncronous Transfer Mode (ATM) saat ini memasuki operasional pelayanan secara penuh dan merupakan satu teknologi yang menjadi dasar pembuatan jaringan-jaringan yang baru. ATM menyediakan teknologinya untuk membangun jaringan yang cocok bagi kebutuhan konsumen mereka, kombinasi kemampuan, pengaturan dan kapasitas untuk membawa jalur lain seperti Frame Ralay atau X.25 dan segala protokol seperti Internet Protocol (IP). Ini merupakan berita baik untuk perusahaan besar dengan hubungan fiber yang langsung tetapi kantor cabang atau kantor kecil yang tergantung pada jasa kantor telepon yang selama ini kurang beruntung.
Sekarang dengan perpaduan ATM dengan asymmetric digital subscriber loop (ADSL ) menjadi standart yang diakui, perusahaan kecil mempunyai prospek terhadap akses langsung ATM dan merupakan salah satu teknologi yang memberikan pelayanan yang sangat cepat melalui jalur kabel standart. Teknologi ini dapat menghubungkan banyak pelanggan yang berada di berbagai tempat.

ATM adalah suatu mode transfer yang berorientasi pada bentuk paket yang spesifik, dengan panjang tetap, berdasarkan system Asynchronous Time Division Multiplexing(ATDM), menggunakan format dengan ukuran tertentu yang disebut sel. Informasi yang terdapat didalam sel ditransmisikan dalam jaringan setelah Sebelumnya ditambahkan header diawal sel yang berfungsi sebagai routing dan control sel.
ATM bersifat service independence semua service (suara, data serta gambar/citra) dapat ditransmisikan melalui ATM dengan cara penetapan beberapa tipe ATM Adaptation Layer (AAL) . AAL berfungsi mengubah format informasi yang asli kedalam format ATM sehingga dapat ditransmisikan. ATM dapat diimplementasikan di jaringan yang ada sekarang dengan tiga cara, diurut dari yang paling mudah ke yang paling sukar adalah Native ATM APIs, Classical IP dan Address Resolution Protocol dan LANE Native ATM APIs.
Classical IP dibatasi untuk jaringan yang menggunakan protocol TCP/IP. Sedangkan LANE dapat menggunakan protokol apa saja. LANE beroperasi di lapisan kedua dari OSI, yaitu lapisan link data. LANE mengizinkan aplikasi dan protokol yang ada saat ini beroperasi tanpa perubahan saat diterapkan ATM. Ini berarti perusahaan tidak perlu membuang/mengganti aplikasi dan infrastruktur jaringan yang telah ada. Sedangkan kebanyakan jaringan memiliki beberapa protokol saat mengimplementasikan ATM. Akibatnya banyak perusahaan di Amerika Serikat yang menggunakan ATM.
Pada ATM seluruh informasi yang akan ditransfer akan dibagi menjadi slot-slot dengan ukuran tetap yang disebut cell. Ukuran cell pada ATM adalah 53 octet (1 octet =8 bits) yang terdiri dari :
  • 48 octet untuk filed informasi, dan
  • 5 octet untuk heaDER.

Teknologi Ethernet terbaru dari Allied telesis


ini bukan promosi produk Allied telesis ya.. -_-..., saya hanya sekedar berbagi informasi mengenai teknologi yang akan di launched oleh telesis yang merubah peradigma lama dari penggunaan ethernet dengan berbagai macam kelebihannya...,, :)

Allied Telesis, penyedia layanan pengalihan IP/Ethernet global, baru saja mengumumkan peluncuran Allied Management Framework (AMF). AMF merupakan sebuah teknologi inovatif yang akan membantu perusahaan menekan biaya dan kompleksitas manajemen jaringan hingga 60% persen.

Software Defined Networking (SDN)--dimana platform perangkat lunak digunakan untuk mengendalikan jaringan secara terpusat--telah muncul di berbagai headline belakangan ini atas klaimnya mengenai pemanfaatan jaringan yang lebih baik dan manajemen jaringan yang lebih mudah. Sayangnya, banyak solusi SDN ditargetkan pada pusat data besar yang menyebabkan sulitnya pelanggan perusahaan tipikal untuk memperolehnya. Allied Telesis mengetahui hal ini dan kemudian mengembangkan AMF sebagai cara praktis bagi Enterprise untuk memperoleh keuntungan SDN tanpa menghabiskan biaya yang besar.

Salah satu keuntungan utama dari SDN adalah janjinya akan manajemen terpusat. SDN memperlakukan jaringan sebagai perangkat virtual tunggal. Allied Telesis telah mengembangkan AMF untuk mencapai tujuan tersebut dan bahkan, dengan manajemen terpusat dari seluruh jaringan dari perangkat tunggal apapun melalui Command Line Interface (CLI) tunggal dan intuitif. Berkas penyesuaian dan berkas firmware secara otomatis disalin ulang secara teratur dan kemudian tersedia untuk regenerasi perangkat yang gagal; serta, perubahan penyesuaian dapat dilakukan pada berbagai perangkat pada waktu yang sama. Gabungan fitur tersebut mempermudah AMF untuk mengurangi pengeluaran operasional jaringan dengan mengurangi kompleksitas manajemen jaringan dan mengotomatiskan berbagai perintah rutin.

Sebagai vendor produk jaringan Ethernet terdepan, Allied Telesis berfokus pada penyampaian keuntungan dari teknologi jaringan terbaru bagi para pelanggan. Allied Telesis telah mengidentifikasi pengelolaan jaringan terpadu sebagai keuntungan langsung bagi pengguna Enterprise dan telah mengembangkan Allied Management Framework (AMF) untuk lebih menyederhanakan perintah pengelolaan jaringan. Fitur kuat seperti manajemen terpusat, backup otomatis, upgrade otomatis, perbekalan otomatis, pemulihan otomatis, jaringan plug-and-play, dan pengelolaan zero-touch merupakan fitur-fitur pertama yang diimplementasikan dalam AMF. AMF tersedia mulai 1 Agustus 2013 dengan berbagai seri Allied Telesis – AT-x210, AT-x510, AT-x610, AT-SBx908, dan AT-xSBx8112.

Half Duplex VS Full Duplex

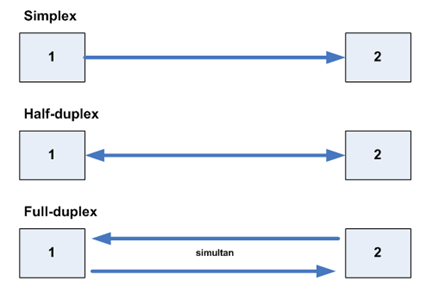
Half Duplex dan Full Duplex merupakan Dua modus operasi utama dari ethernet. Modus operasi ini mendefinisikan tata cara yang digunakan oleh ethernet untuk melakukan sambungan.., berikut penjelasan detailnya..

1.    Full Duplex
Dalam komunikasi full-duplex, dua pihak yang saling berkomunikasi akan mengirimkan informasi dan menerima informasi dalam waktu yang sama, dan umumnya membutuhkan dua jalur komunikasi.
Komunikasi full-duplex juga dapat diraih dengan menggunakan teknik multiplexing, di mana sinyal yang berjalan dengan arah yang berbeda akan diletakkan pada slot waktu (time slot) yang berbeda. Kelemahan teknik ini adalah bahwa teknik ini memotong kecepatan transmisi yang mungkin menjadi setengahnya.
2.    Half Duplex
Half-duplex merupakan sebuah mode komunikasi di mana data dapat ditransmisikan atau diterima secara dua arah tapi tidak dapat secara bersama-sama. Contoh paling sederhana adalah walkie-talkie, di mana dua penggunanya harus menekan sebuah tombol untuk berbicara dan melepaskan tombol tersebut untuk mendengar. Ketika dua orang menggunakan walkie-talkie untuk berkomunikasi pada satu waktu tertentu, hanya salah satu di antara mereka yang dapat berbicara sementara pihak lainnya mendengar. Jika kedua-duanya mencoba untuk berbicara secara serentak, kondisi "collision" (tabrakan) pun terjadi dan kedua pengguna walkie-talkie tersebut tidak dapat saling mendengarkan apa yang keduanya kirimkan.
Perbedaan keduanya hanyalah bahwa, sebuah koneksi half duplex memungkinkan trafik data mengalir kedua arah, namun tidak secara bersamaan. Sedangkan full duplex memungkinkan pengiriman dan penerimaan data pada saat yang bersamaan, sehingga secara efektif meningkatkan laju transmisi menjadi dua kali lipatnya.
Ada modus operasi lain yaitu simplex, dimana hanya memungkinkan pengiriman data satu arah saja.
Simplex adalah salah satu bentuk komunikasi antara dua belah pihak, di mana sinyal-sinyal dikirim secara satu arah. Metode transmisi ini berbeda dengan metode full-duplex yang mampu mengirim sinyal dan menerima secara sekaligus dalam satu waktu, atau half-duplex yang mampu mengirim sinyal dan menerima sinyal meski tidak dalam satu waktu. Transmisi secara simplex terjadi di dalam beberapa teknologi komunikasi, seperti siaran televisi atau siaran radio.
Transmisi simplex tidak digunakan dalam komunikasi jaringan karena node-node dalam jaringan umumnya membutuhkan komunikasi secara dua arah. Memang, beberapa komunikasi dalam jaringan, seperti video streaming, terlihat seperti simplex, tapi sebenarnya lalu lintas komunikasi terjadi secara dua arah, apalagi jika protokol TCP yang digunakan sebagai protokol lapisan transportnya.


Namun, modus operasi ini tidak digunakan pada ethernet. Secara spesifikasi formal, 10BaseT maupun 100BaseTX mendukung full duplex, namun dalam prakteknya kemampuan ini hanya diimplementasikan pada 100BaseTX.